itmo_conspects
Лекция 2. Архитектура, управление и конфигурация Windows
Windows, как и другие операционные системы, представляет собой слой абстракции между программным обеспечение и устройством, на котором обеспечение запускается
Архитектура Windows
Изначально, проект Multics, прародитель Unix, ставил цель сделать ОС для многих пользователей, поэтому в Multics было 8 колец защиты (или привилегий). Кольцо 0 было наиболее привилегированным и использовалось для ядра или супервизора системы, а остальные 7 колец использовались для других подсистем, служб супервизора и пользовательских приложений. Чем больше номер кольца, тем менее возможностей взаимодействия с устройствами ПК имел процесс
Операционная система Windows же разрабатывалась для IBM-PC-совместимых компьютеров, то есть компьютеров с процессором архитектуры x86. Компания Intel, разработавшая архитектуру x86 и процессор Intel 80286, аппаратно реализовала 4 кольца привилегий в процессоре:
- Кольцо 0 - ядро операционной системы и драйвера
- Кольцо 1 - вспомогательные службы
- Кольцо 2 - системы ввода/вывода и драйвера файловых систем
- Кольцо 3 - пользовательские приложения
Процессор знает, в каком кольце исполняется текущий код благодаря машинному регистру, отвечающему за это, из-за чего понимал, что делать, если инструкция обращается к памяти чужого процесса или выполняемая инструкция неправильная
На практике ранние версии Windows (3.x, 95, 98 и Millennium Edition) использовали 2 кольца - 0 и 3. Затем при создании Windows NT учитывалось, что операционная система будет работать на процессорах не только архитектуры x86, но MIPS, Alpha и PowerPC, которые имеют только 2 кольца привилегий: привилегированный и пользовательский режимы. Также, Поэтому кольца 1 и 2 в системе Windows (как и в других системах, таких как Linux и macOS) не используются
Современное ядро Windows NT имеет гибридную архитектуру, хотя изначально OS/2 планировалась как система с микроядерной архитектурой. Из-за этого некоторые существенные компоненты работают в пользовательском режиме
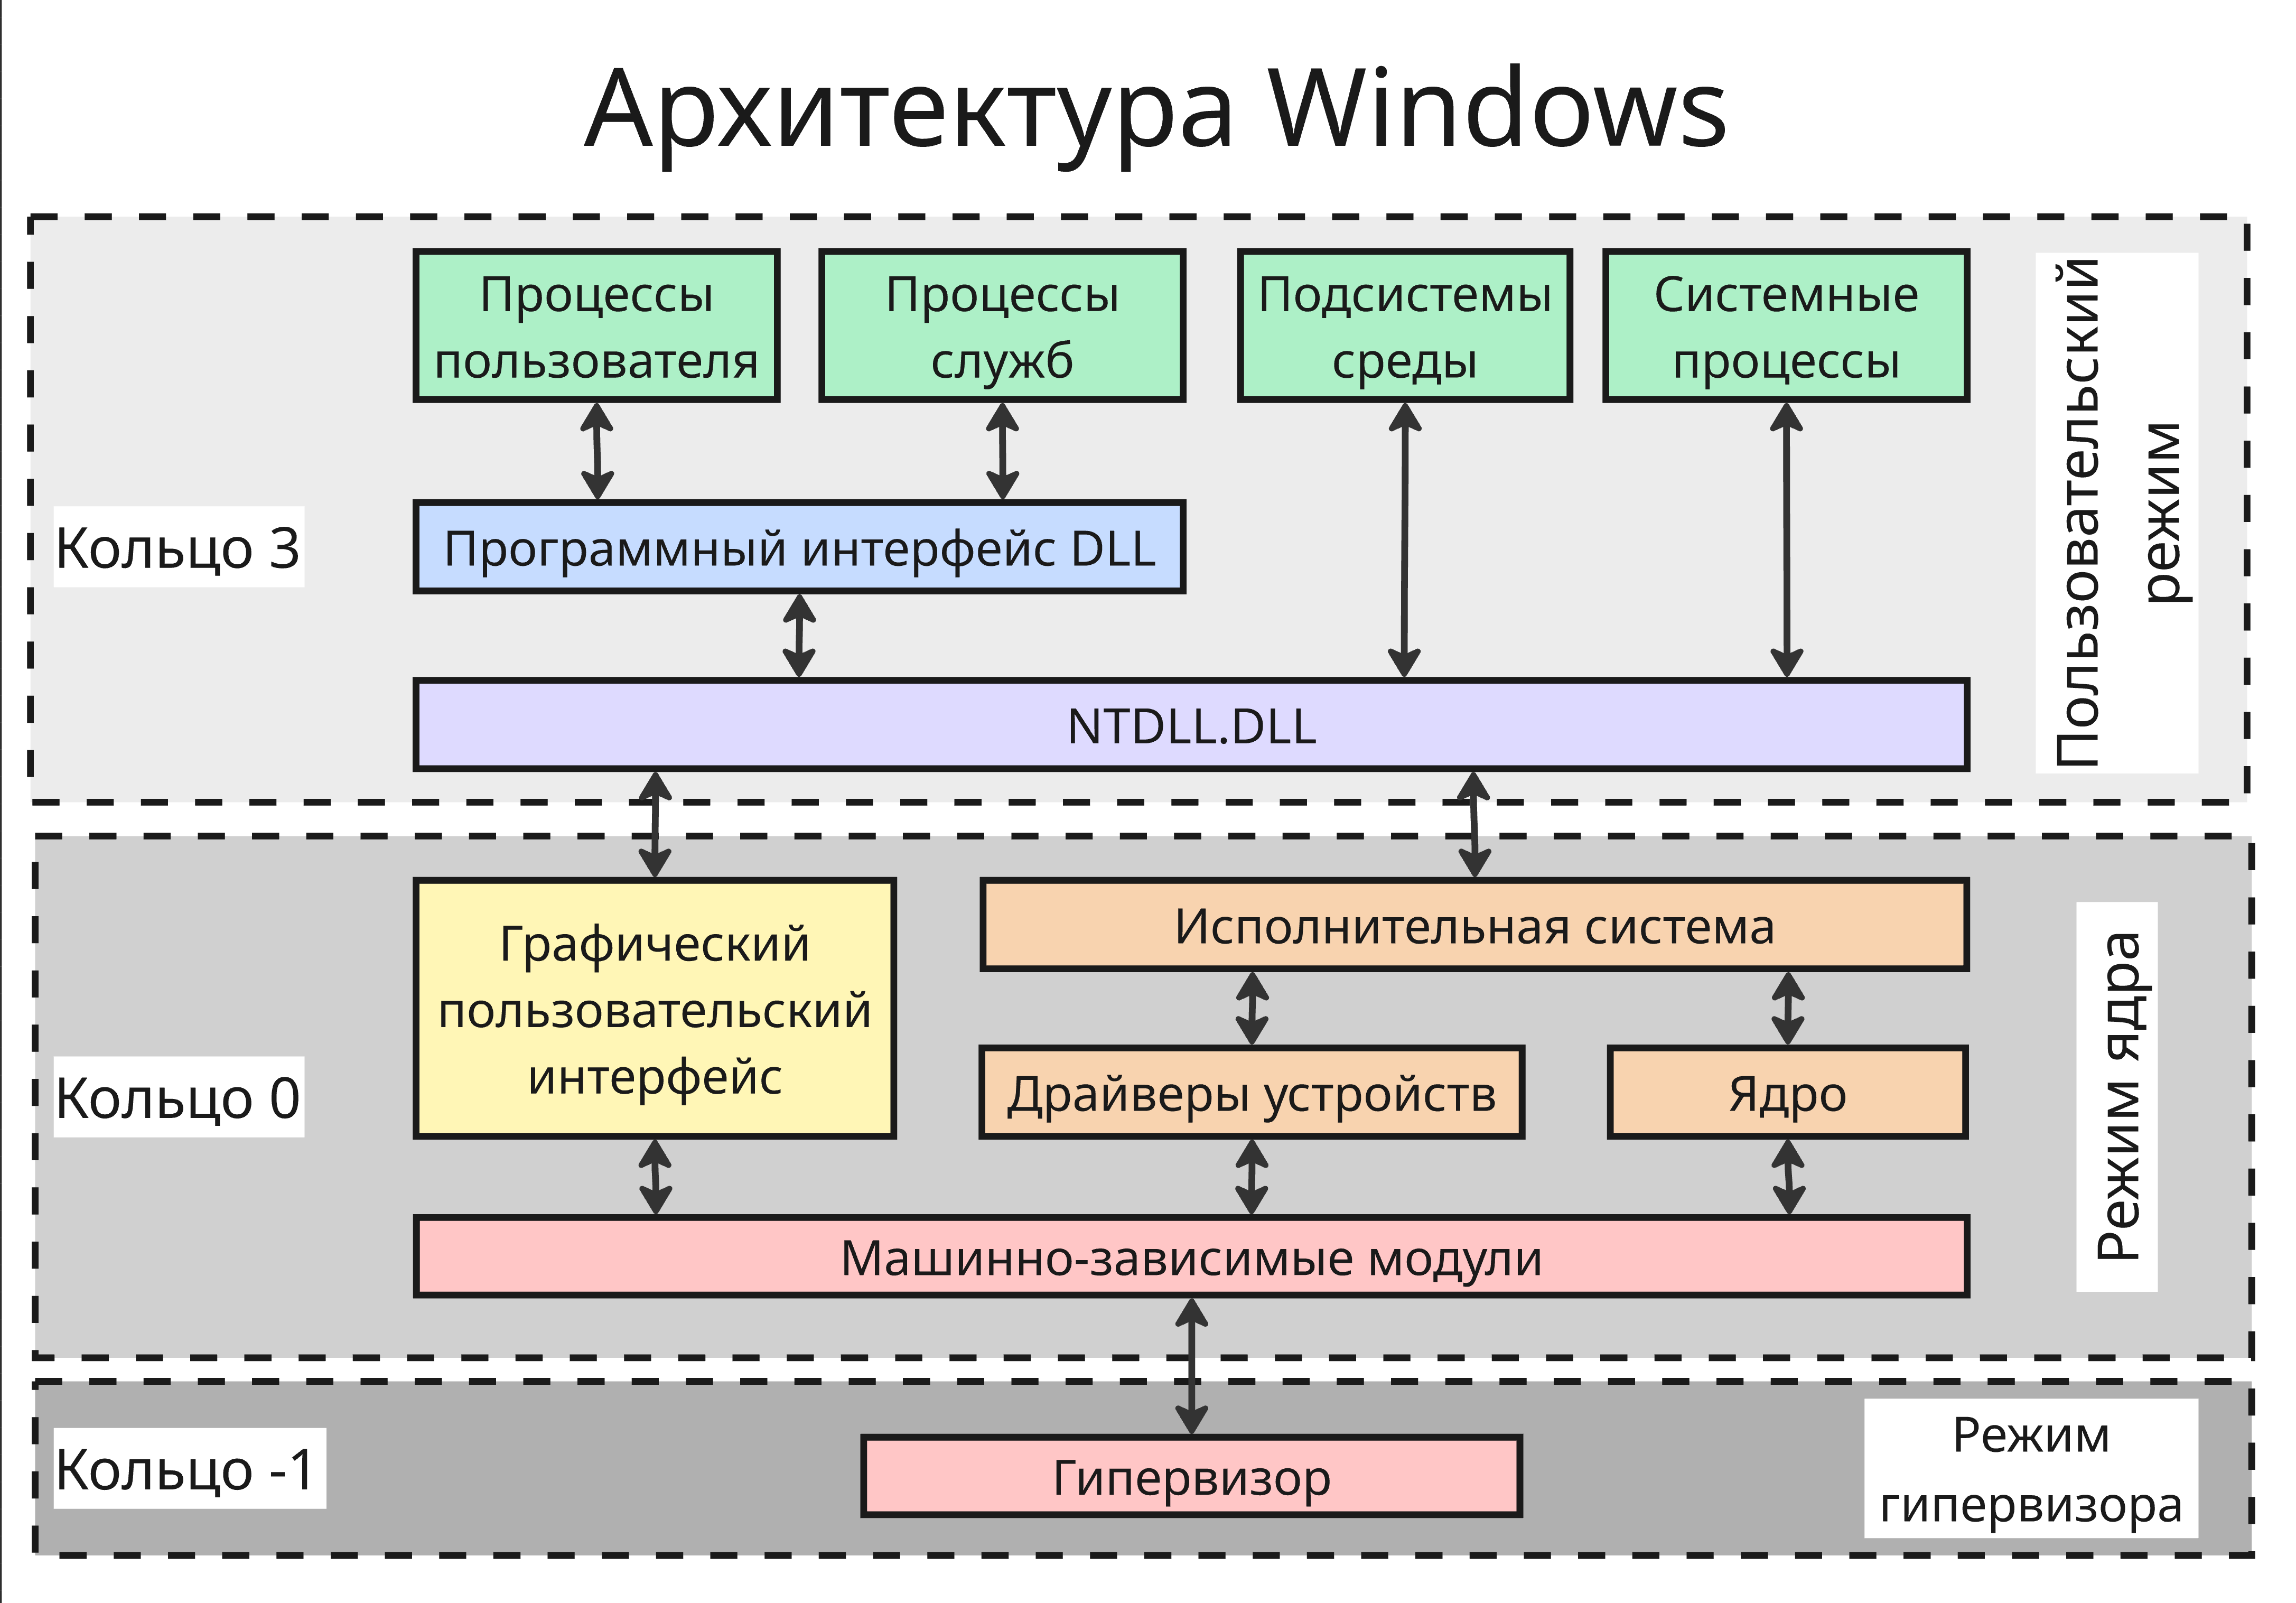
В пользовательском режиме работают:
- 32-разрядные и 64-разрядные пользовательские приложения Windows (а также приложения POSIX)
- Процессы служб, например, службы планировщика задач и диспетчера печати
- Системные процессы, такие как диспетчера сеанса Windows (
smss.exe, от Session Manager Subsystem), программа входа в систему Windows (winlogon.exe) и согласованный пользовательский интерфейс для административных приложений (consent.exe) - Подсистемы окружения Windows, которые дают среды выполнения ля приложений разных программных программ, например, WSL (с Windows 10) или OS/2 (до Windows 2000)
Отличия пользовательских приложений и процесс служб от системных процессов и подсистем окружения являются в использовании разных интерфейсов:
- Программный интерфейс DLL, который хорошо задокументирован
- NTDLL.DLL, у которого нет публичной документации, но имеет расширенные возможности
В режим ядра работают:
-
Исполнительная система - низкоуровневые функции операционной системы, такие как диспетчеризация потоков, диспетчеризация прерываний и исключений и мультипроцессорная синхронизация
Исполнительная система состоит из этих компонентов:
- Менеджер ввода/вывода связывает устройства с подсистемами пользовательского режима и преобразует команды чтения и записи пользовательского режима в I/O Request Packets, которые передаются драйверам устройств
- Контрольный монитор безопасности (SRM, Security Reference Monitor) обеспечивает соблюдение правил безопасности и определяет, можно ли получить доступ к объекту или ресурсу, используя ACL
- Диспетчер PnP (от Plug-and-Play, “подключи и играй”) управляет и поддерживает обнаружение и установку устройства во время загрузки, остановку и запуск устройств, основная часть фактически реализована в пользовательском режиме, в службе Plug-and-Play
- Диспетчер памяти управляет виртуальной памятью, ее защитой и подкачкой из физической
- Менеджер питания работает с событиями питания (отключение питания, режим ожидания, спящий режим) и уведомляет затронутые драйверы, используя внутрипроцессные коммуникации
- Менеджер процессов управляет созданием и завершением процессов, потоков и задач (Job - группы процессов, которые могут быть завершены как единое целое или помещены под общие ограничения)
- Локальный вызов процедур (Local Procedure Call, LPC) - компонент, который предоставляет порты межпроцессного взаимодействия. Порты LPC используются подсистемами пользовательского режима для связи со своими клиентами, подсистемами исполнительной системы для связи с подсистемами пользовательского режима и в качестве основы для локального транспорта для Microsoft RPC
- Диспетчер объектов - интерфейс между модулями исполнительной подсистемы и ядром с драйверами, который транслирует системные вызовы в ядро
-
Графический пользовательский интерфейс (GUI) - реализация функция графического интерфейса, работа с окнами, элементы пользовательского интерфейса и графический вывод
-
Ядро Windows (
ntoskrnl.exe) - низкоуровневые функции ОС: планирование потоков, диспетчеризация прерываний и исключений и многопроцессорная синхронизация. Оно также предоставляет набор функций и базовых объектов, которые используются исполнительной системой для реализации высокоуровневых конструкций -
Драйверы устройств (
*.sysв папкеWindows\System32\Drivers) - драйверы физических устройств, преобразующие вызовы пользовательских функций ввода/вывода в конкретные запросы к устройству, и драйверы устройств, не относящихся к физическому оборудованию, например драйверы файловой системы, сети -
Слой абстрагирования оборудования (он же HAL, Hardware Abstraction Layer или машинно-зависимые модули,
hal.dll), который изолирует ядро, драйверы устройств и прочий исполняемый код от платформенно-зависимых различий в работе оборудования
Отдельно уровнем ниже существует гипервизор, который состоит из нескольких внутренних уровней и служб: собственный диспетчер памяти, планировщик виртуальных процессов, управление прерываниями и таймером, функции синхронизации, разделы (экземпляры виртуальных машин), внутрипроцессные коммуникации (IPC, Inter-Process Communication) и другое
Сейчас Windows 11 работает на процессорах с архитектурой x86-64 и ARM64. Версии с Windows 95 по Windows 10 поддерживают 32-битные процессоры архитектуры x86. Отдельная версия Windows RT (основанная на Windows 8 и 8.1) поддерживает процессоры архитектуры ARM32 (в том числе отдельные системы на чипе из семейства Nvidia Tegra). Ранние версии Windows работала на процессорах с архитектурой Itanium, DEC Alpha, PowerPC, MIPS
Сама система Windows написана на языках C, C++ и на языке ассемблера. Независимость от архитектуры в Windows обеспечивается изменение машинно-зависимых модулей и ядра
Ядро Windows поддерживает симметричную мультипроцессорность, то есть потоки процесса исполняются на любых ядрах с общей памятью, а также многоядерные, гиперпотоковые (Hyper-Threading) процессоры и технологию доступа к неоднородной памяти NUMA (Non-Uniform Memory Architecture) для систем с несколькими процессорами (память в NUMA разделяется NUMA-группы, которые распределяются отдельным процессорам)
Также Windows имеет ограничения до 64 физических процессоров (при этом неограниченное число логических ядер) и до 20 сокетов NUMA
Управление
Операционная система Windows Server может управляться с помощью таких инструментов:
- Microsoft Management Console (
mmc.exe) - консоль управления Microsoft - Windows Admin Center
- Microsoft System Center - программный пакет для управления и мониторинга, а именно:
- System Center Configuration Manager - управление и развертывание
- System Center Data Protection Manager - бекап и антивирус
- System Center Operations Manager - мониторинг
- System Center Orchestrator - оркестрация, автоматизация развертывания
- System Center Service Manager - HelpDesk и ServiceDesk
- System Center Virtual Machine Manager - управляет HyperV, VMWare ESXi, VMWare vCenter
- Оболочка PowerShell
- Командная строка и скрипты BAT/CMD
- WMI (Windows Management Instrumentation)
Файловая структура
Windows имеет стандартную структуру каталогов:
- Системный каталог
Windows(в пользовательских компьютерах чаще всегоC:\Windows, полный путь хранится в переменной окруженияSystemRoot). В качестве ссылки на каталогWindowsиспользуются%SystemRoot%или%WinDir%Windows\System32- основные 64-битные системные файлы (динамические библиотеки.dllи исполняемые файлы.exe)Windows\SysWOW64(от Windows on Windows 64-bit) - 32-битные версии файлов для запуска старых программWindows\WinSxS(от Side-by-Side) иWindows\Servicing\Packages- компоненты WindowsWindows\SoftwareDistributionиWindows\servicing\LCU(от Last Cumulative Update) - каталоги пакетов обновлений
- Каталог
ProgramDataдля хранения данных приложений и установочных файлов - Каталоги
Program FilesиProgram Files (x86)для приложений (соответственно 64-битные и 32-битные) - Каталог
PerfLogsдля хранения журналов производительности - Каталог
Recoveryдля хранения образа среды восстановления - Каталог
$Recycle.Bin, который представляет “Корзину” - Каталог
System Volume Information, который хранит файлы, позволяющие восстановить состояние системы в случае серьезных сбоев - Каталог
Users(в русской версии отображается какПользователи) для хранения данных пользователей- Каталоги
Users/All UsersиUsers/Defaultдля хранения специальных профилей Users\%имя-пользователя%\Documents(Документы) - документыUsers\%имя-пользователя%\Desktop(Рабочий стол) - каталог файлов, иконки которых отображаются на рабочем столе системыUsers\%имя-пользователя%\AppData- данные приложений этого пользователяUsers\%имя-пользователя%\AppData\Local- локальные для этого компьютера данные приложений (например, кэш браузера)Users\%имя-пользователя%\AppData\LocalLow- данные приложений, работающих в изолированной средеUsers\%имя-пользователя%\AppData\Roaming- данные приложений, которые должны следовать за пользователем при входе в одну учетную запись на разных компьютерах (полезно для офисов)
- Каталоги
pagefile.sys- виртуальный файл подкачкиswapfile.sys- аналогpagefile.sysдля приложений, созданных на UWP (Universal Windows Platform)hiberfil.sys- файл для работы гибернации. При входе в режим гибернации оперативная память копируется в этот файл, из-за чего экономится больше энергии, чем в спящем режиме
Каталоги Windows, Recovery и файл Hiberfil.sys обязаны находится на системного разделе диска, а Program Files, ProgramData и Users могут находится вне, но через костыли
Конфигурация
Конфигурация Windows хранится в конфигурационных файлах разных форматов (.ini, .xml, .json, .conf) и в реестре
Реестр Windows - это набор бинарных файлов для хранения конфигурации в виде дерева
Преимущества:
- Единое хранилище конфигурации и единый механизм хранения настроек
- Типизация параметров
- Встроенная безопасность
- Возможность бекапов
Недостатки:
- Единая точка отказа
- Затрудненность работы с параметрами
- Плохая документированность и читаемость
Реестр хранит значения этих типов:
- Двоичный. Получил наибольшее распространение и используется во всех разделах. При выдаче в редакторе реестра предусматривается применение 16х формата.
- DWORD - 4-байтное слово. Необходимо для осуществления хранения параметров драйверов и различных программ
- Расширяемая строка данных. Основное отличие от строкового параметра заключается в отсутствии четкого фиксирования длины.
- Многострочный. Используется более чем одна строка. Довольно часто применяется при необходимости хранения табличных данных.
- Строковый. Строка текста, которая обладает фиксированной длиной.
- QWORD - 8-байтное слово
-
Ссылка - символическая ссылка в формате Unicode
REG_SZ- обычная текстовая строка, используется для хранения путей, имен и других текстовых данных фиксированной длины.REG_DWORD- 32-разрядное число, применяется для хранения числовых параметров конфигурации, флагов и настроекREG_QWORD- 64-разрядное числоREG_BINARY- двоичные данные, информация отображается в шестнадцатеричном формате, чаще всего применяется для параметров оборудования и графических настроекREG_MULTI_SZ- множественная строковая последовательность (список строк, разделенных нулевым символом\0)REG_EXPAND_SZ- расширяемая строковая переменная. Текст, содержащий переменные окружения (например,%SystemRoot%), которые автоматически заменяются на реальные пути при чтенииREG_LINK- символическая Unicode-ссылка на другой раздел реестра
Реестр также поддерживает ACL (Access Control List) - список управления доступом, который определяет, какие пользователи или группы имеют права на чтение, запись, изменение или удаление конкретных разделов и параметров в реестре
Значения в реестре разбиты на несколько основных веток:
HKEY_LOCAL_MACHINE(HKLM) - глобальные настройки компьютера, которые применяются ко всем пользователям и самой операционной системеHKEY_LOCAL_MACHINE\HARDWARE- информация о текущем аппаратном обеспечении компьютера, создаваемая динамически (аналог/devв Linux)
HKEY_USERS(HKU) - профили всех пользователей, зарегистрированных в системеHKEY_CURRENT_USER(HKCU) - настройки текущего вошедшего пользователя (ссылка на подраздел внутриHKEY_USERS)HKEY_CLASSES_ROOT(HKCR) - сопоставления типов файлов и регистрация COM-компонентов. Эта ветка указывает системе, какое приложение должно открывать конкретный формат (например,.txtили.pdf), а также хранит настройки для контекстного меню проводника. Она является динамическим объединением данных изHKLM\Software\Classes(для всех пользователей) иHKCU\Software\Classes(личные ассоциации пользователя, которые имеют приоритет)HKEY_CURRENT_CONFIG(HKCC) - текущая конфигурация оборудования (ссылка на веткуHKLM\SYSTEM\CurrentControlSet\Hardware Profiles\Current). Здесь хранятся временные параметры подключенных в данный момент устройств, профили мониторов, принтеров и других аппаратных средств, которые активны при текущем запуске системы.
Сам реестр хранится во множестве файлов. Расположение основных веток:
HKEY_LOCAL_MACHINE\BCD00000000хранится в%SystemRoot%\Boot\BCDHKEY_LOCAL_MACHINE\SYSTEM- хранится в%SystemRoot%\System32\config\SYSTEMHKEY_LOCAL_MACHINE\SOFTWARE- хранится в%SystemRoot%\System32\config\SOFTWAREHKEY_LOCAL_MACHINE\SECURITY- параметры безопасности, хранящиеся в%SystemRoot%\System32\config\SECURITYHKEY_LOCAL_MACHINE\SAM- формируется в%SystemRoot%\System32\config\SAMHKEY_USERS\DEFAULT- формируется из%SystemRoot%\System32\config\DEFAULTHKEY_USERS\S-1-5-18,HKEY_USERS\S-1-5-19иHKEY_USERS\S-1-5-20- формируются из документовNTUSER.DAT, которые лежат в директориях%SystemRoot%\System32\config\systemprofile\,%SystemRoot%\ServiceProfiles\LocalService\и%SystemRoot%\ServiceProfiles\NetworkService\HKEY_USERS\%SID_пользователя%- формируется из%USERPROFILE%\NTUSER.DATHKEY_USERS\%SID_пользователя%_Classes- формируется из%USERPROFILE%\AppData\Local\Microsoft\Windows\UsrClass.dat
Также каталог %SystemRoot%\System32\config\RegBak применяется для бекапа реестра
Для изменения реестра существуют:
- Графическое приложение
regedit.exe(илиregedt32.exe- устаревший редактор для Windows NT/2000, сейчас является ссылкой наregedit.exe) - Консольная утилита
reg.exe - Или командами в PowerShell, таким как
Get-ChildItem,Get-ItemProperty,Set-ItemProperty,New-Item,New-ItemProperty,Remove-Item
Установка компонентов
-
Раньше было обслуживание на основе файлов (File-Based Servicing, FBS): были
.infфайлы с описанием изменений, а обновляемые системные файлы перезаписывались новыми версиями непосредственно в%SystemRoot%\System32, а копия новой версии помещалась еще и в кэш защищенных системных файлов%SystemRoot%\System32\DLLcache -
Сейчас используется обслуживание на основе компонентов (Component-Based Servicing, CBS) с помощью
TrustedInstaller.exeКомпонент представляет набор файлов, сгруппированных по назначению, функциональности и возможности многократного использования. В компонент входят библиотеки, исполняемые файлы, манифесты и так далее
Также появились статусы компонентов/обновлений (такие как установлен, активирован) и возможность ставить определенный функционал в операционной системе по мере необходимости
Благодаря этому обеспечиваются:
- полный цикл сопровождения (установка/удаление/предоставление/восстановление) всех версий общих модулей/библиотек,
- надежный, стабильный и безопасный механизм обновлений
- более управляемый процесс установки, позволяющий добавлять драйверы и компоненты
- возможность упаковывать любые компоненты и виде небольших модулей, которые обеспечивают весь функционал компонента
- обеспечивает хранение множества версий объектов (файлов) при помощи механизма WinSxS
Управление компонентами осуществляется через:
- Графическое приложение “Компоненты Windows” (
OptionalFeatures.exe) - Консольная утилита
Dism.exe - Команды PowerShell
Get-WindowsFeatureиEnable-WindowsOptionalFeature - Консольная утилита
wingetдля установки пакетов:winget install <пакет>- установка пакетаwinget uninstall <пакет>- удаление пакетаwinget list- список установленных пакетовwinget show <пакет>- показать информацию о пакетеwinget source <опции>- управление репозиториями пакетов- и другие
Системный службы
Службы могут быть:
- Как
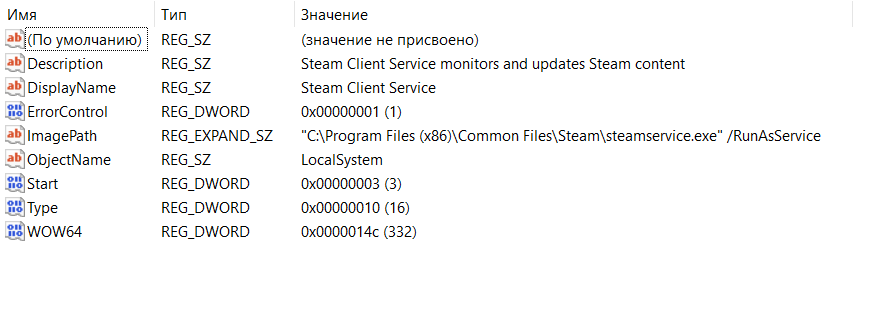
.exe-файл, которые перечислены в реестреHKLM\SYSTEM\CurrentControlSet\Services - Как
.dll-библиотека, запускаемые черезsvchost.exe, например “Брандмауер Защитника Windows”
Для служб в реестре есть поля:
- тип службы (служба относится к запускаемым в собственном процессе или делит процесс с другими службами)
- размещение исполняемого файла службы
- (необязательное) отображаемое имя службы
- учетная запись запуска службы
- тип запуска (автоматически, произвольно, запрещено)
- код ошибки, показывающий, как система должна реагировать при обнаружении службой ошибки в процессе запуска
- если служба запускается автоматически, дополнительную информацию, указывающую, когда служба должна запускаться относительно других служб